Wyndham App 洩客資料:AI Agent 開發上線前要問的三條問題
上個季度幫一間旅行社做客服流程,客戶的 IT 主管在第一次會議上問了一個很具體的問題:「如果我們讓 Agent 幫客人改訂單,它係用邊個身份去改?」團隊當時交出嚟嘅答案是「一個後台帳號」,會議室靜了幾秒。呢條問題後來變成整個項目嘅第一份文件:邊個身份、開到幾多嘢、邊一步要等人按掣。下面呢篇文章,就係由呢條問題寫返出嚟。
截至 2026 年 11 月,這宗事故公開的部分很清楚:Wyndham 的 Android App 原始碼裏藏着一個密碼,任何人下載 App 就能把它挖出來,用它連上公司一個內部資料庫。本文要答的是同一個問題在你自己項目上的版本:做 ai agent development 或客戶 App 之前,哪幾句話必須先寫進合約,才不會讓一個憑證開得了整間公司的資料。
重點摘要
- 事故的技術核心是「客戶端持有特權憑證」:App 裏的密碼等於一把長期有效的萬能鎖匙,安裝過 App 的人都能複製。
- 資料庫本身有多少筆紀錄寫不清,不等於風險小;研究員無法確定實際外洩的客戶紀錄數目,公司也拒絕說明有沒有伺服器日誌可查。
- 兩星期內兩次同類發現,反映不少團隊的發佈流程根本沒有把密鑰掃描當成上線門檻,個別工程師手誤解釋不了。
- 對香港品牌來說,可控的部分在合約與驗收:憑證放哪裏、令牌有多長命、哪些動作必須等人按掣,全部可以寫成條款。
先看事故:一個密碼如何變成整間公司的風險
根據 TechCrunch 的報道,保安研究員 Robert Wiggins 在 What Security 工作,他向該媒體表示,Wyndham 的 Android App 原始碼裏藏有密碼,該密碼可以存取 Wyndham 一個內部資料庫,資料庫由 Salesforce 託管。這個憑證可以讀到客戶姓名、電郵地址與 Wyndham 會員號碼,資料庫同時存放客戶登入用的 JWT(保持用戶不用每次重新輸入密碼的令牌),以及公司檔案與文件。
報道提到,該資料庫有數以百萬計的紀錄,但 Wiggins 無法確定實際外洩的客戶紀錄數目。TechCrunch 聯絡 Wyndham 的保安團隊後不久,涉事憑證被撤銷,之後不能再存取該資料庫。Wyndham 發言人對外表示,團隊已採取措施處理問題,保安團隊沒有發現任何未經授權存取的證據,但沒有提供進一步細節。被問到公司是否有伺服器日誌之類的技術手段,可以判斷在 Wiggins 發現之前有沒有人存取過這個資料庫,Wyndham 不願回答。
把這段讀成一句話:問題不在資料庫不夠安全,而在 App 這個人人可得的檔案裏,放了一張不需要密碼確認、不會過期、可以複製給任何人的入場券。軟件開發界把這個做法叫 hardcoding(寫死憑證)。任何人都能從公開下載的軟件抽出這個密碼,再拿去存取相關伺服器或資料庫,所以很多硬編碼憑證個案在漏洞評分中都得到最高嚴重程度。
為何這不是單一事件:兩星期內第二次
TechCrunch 指出,這是 Wiggins 兩星期內第二次公開發現硬編碼憑證,上一次是 Applebee's 的 App,漏洞性質幾乎一樣,同樣洩露客戶資料。他兩次都借助 AI 工具,掃描反編譯後的 App 程式碼,每秒可以看過數千行,因此這類簡單弱點比以前容易找出來。
這一段對企業的實際意義,跟「研究員很厲害」無關。它說明找漏洞的成本已經降到掃描工具的程度,App 一旦發佈,程式碼就是公開文件。你以為藏在編譯後的二進位檔裏的東西,其實可以被還原成可讀文字。發佈前有沒有做密鑰掃描,成了兩種截然不同的結果。
同一個品牌近年兩次事故:Wyndham 2024 年的櫃檯電腦
同一篇報道還提到 Wyndham 近期另一宗已知事故。2024 年,有研究員發現多間 Wyndham 酒店櫃檯電腦運行遠端存取的間諜程式,把住客紀錄與訂房資料的截圖外洩到公開網絡。報道指,事後該間諜程式公司被入侵、客戶資料被盜,公司創辦人被聯邦當局拘捕並被裁定製造、銷售和宣傳非法間諜程式罪成。
兩宗事故的技術形態不同,一宗是自家 App 的憑證寫死,一宗是酒店現場電腦被裝了不該裝的軟件。共通點是客戶資料出現在不該出現的地方。報道對 2024 年那宗的著墨不多,所以能從它身上拿走的教訓有限;真正可以照着做的一條,來自今次 App 這宗:研究員發現漏洞時,Wyndham 沒有對外提供回報保安問題的渠道,最後要靠媒體轉達。企業要做的是拿自己的資產清單逐項對照:客戶資料會經過哪些系統,每一層由誰持有憑證,出事時哪一份日誌可以回答「誰存取過」,以及外人發現問題時可以找誰。
授權清單:ai agent 開發 上線前要問的三條問題
以下三條問題,可以在與任何供應商開會的第一個小時問完。答案具體與否,比方案書厚薄更能看出實力。
第一條:客戶端會不會持有任何可以直連資料庫的憑證。合理的答案是不會。App 與 Agent 應該走同一套服務端接口,憑證留在服務端連接器,客戶端只持短期令牌。若供應商答「密碼會加密藏在 App 裏」,加密匙同樣在 App 裏,等於沒有加密。
第二條:令牌有效期多長、作用域多大。令牌應該短命,只覆蓋這次操作需要讀寫的範圍。客戶登入用的 JWT 與後台服務用的令牌應該是兩種東西,前者被盜影響一位客戶,後者被盜影響整個資料庫。報道中出事的憑證,恰好是那種可以打開整個內部資料庫的單一憑證。
第三條:哪些動作必須等人確認。讀取客戶資料做報表,與修改會員等級、退款、改訂單,風險完全不同。前者可以在授權範圍內自動執行,後者應該在系統裏標成待確認,等人按下批准才發生。
這三條問題之外,再加一條驗收要求:供應商交出權限清單與操作記錄。清單寫明每個角色可以讀寫甚麼,記錄寫明誰在何時執行過甚麼動作。沒有這兩份文件,出事之後連「有沒有人看過」都答不出來,Wyndham 在報道中的回應正好示範了這種情況。
同一套問題適用於任何形式的 ai agent development 項目。Agent 與 App 的分別只是動作由誰觸發,憑證放在哪裏、令牌有多長命、誰可以批准,這三件事的答案格式應該一模一樣。供應商如果只針對 App 答得出,一轉到 Agent 就含糊,說明權限設計沒有做在共用的服務端接口上。
ChatGPT 是 Agent 還是 LLM?這條界線決定風險落在哪裏
先給答案:ChatGPT 本身是 LLM 驅動的對話產品,不是完整意義上的 Agent。分野可以照 Google Cloud 的定義逐項對:AI agent 是會追求目標、代替用戶完成任務的軟件系統,它展現推理(reasoning)、規劃(planning)與記憶(memory),並擁有相當程度的自主權(autonomy)去作決定、學習與適應。這四個詞才是門檻,不是「識答嘢」。
把它們拆開來看,一個純對話模型做到的是接住問題、生成文字,推理只發生在回答這一步,沒有為達成外部目標而排的計劃,也沒有把過去互動存成可調用的記憶,更沒有自己動手改動外部系統的自主權。當系統把工具清單、記憶、規劃與自主權這幾樣補上,讓它不用等人按掣就能執行,它才跨過那條線。Google Cloud 補充,LLM 通常扮演 Agent 的「大腦」,負責理解、推理與行動的語言層;工具才是它與外界接觸的手,文中把工具描述為 Agent 可以調用的函數或外部資源,用來取資料、改數據或控制外部系統。該文亦把 agent 與 assistant、bot 分開,分別按自主程度、任務複雜度與學習能力來判斷。IBM 的定義更直接:AI agent development 就是設計、建構、訓練、測試與部署 agentic AI 的過程。
這條界線在保安上的含義很具體。一個只會生成文字的模型,答錯最多是內容錯誤;一個能呼叫接口、更新資料庫的 Agent,答錯就是一次未經批准的帳戶變更。Google Cloud 列出的六項核心能力中,acting 一項明寫包括發訊息、更新資料、觸發其他流程。你給 Agent 的每一個工具,都是它可以動手的範圍。所以討論 Agent 風險時,真正的題目是工具清單與授權範圍,而不是模型聰明不聰明。
按這個劃分,Wyndham 的個案嚴格來說不是 Agent 事故,App 裏的憑證並沒有 AI 在操作,報道也沒有把它寫成 AI 相關事件。至於「App 的硬編碼憑證」與「Agent 的工具憑證」在架構上屬於同一類風險,這是我自己的對比,不是報道的說法,也不是 Google Cloud 或 IBM 文中的結論:那份報道從未用 Agent 的框架去分析這宗事故。讀者可以把它當成一個推論方向,自行驗證。
香港團隊另一個容易誤判的地方,是把模型能力當成權限設計的替代品。模型再會推理,也不會自己拒絕一個合約上允許它做的事;它能做的,只是在你給的權限範圍內決定做不做。這點與 ai agent 香港 項目常見的期望落差一致:客戶想要「聰明啲」,實際需要的是「唔會做多咗」。
按 IBM 的七個步驟,把授權問題排進流程
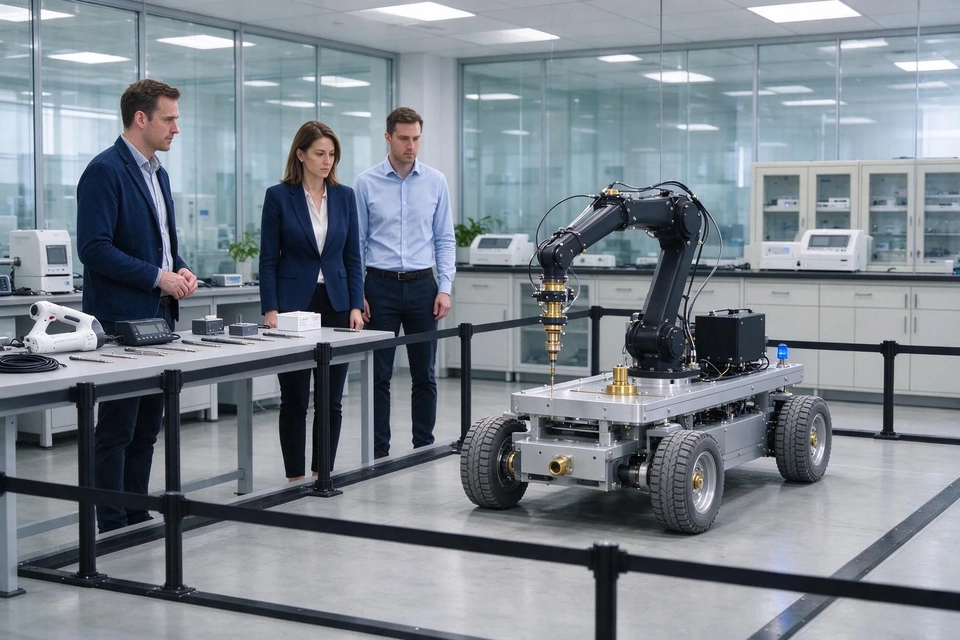
IBM 把 AI agent 的開發過程拆成七步:目標設定與範圍界定、設計、框架與模型及工具選擇、建構、訓練、評估、部署與監控。多數團隊做這七步時,只在前三步想功能,保安留給最後一步。把授權問題提前,順序會變成這樣。
目標設定與範圍界定時,就寫清楚 Agent 要讀哪些資料、要動哪些資料,以及哪些決定必須留給人。IBM 在這一步列出的問題包括決策會否自主、還是需要 human-in-the-loop,這個答案直接決定後面所有權限設定。
設計階段把資料流畫出來。客戶端、服務端接口、Agent、資料庫之間,每一段用甚麼憑證,是長期密鑰還是短期令牌。這張圖之後可以當成驗收附件。
框架與工具選擇階段,數一數要接的工具。每一個接口都是一個新的動作權限,接得越多,要審批的範圍越大。
建構階段做兩件事:憑證只放服務端,動作預設不自動執行。IBM 把保安列為建構時的考量之一,提到存取控制、認證與加密。
訓練與評估階段,測試資料要覆蓋權限邊界:用低權限帳戶嘗試做高權限動作,看系統是否拒絕。IBM 建議在沙盒或模擬環境測試,及早發現保安問題。
部署與監控階段,監控的對象不只是成效,還有異常動作。哪些查詢突然變多、哪個帳戶在非工作時間拉整張表,都應該觸發警報。
這七步本身沒有神奇之處,有用的是把它們當成檢查表,每一步都問一次「這一步的憑證與權限寫在哪份文件裏」。
第四步建構與第六步評估,是整條流程最容易出事的一對。建構時把憑證放錯位置,評估時沒有測出這件事,兩個錯誤會一起通過驗收。評估階段的測試資料要故意用低權限帳戶去試高權限動作,看系統會不會照做。系統照做,就代表權限檢查不在服務端,你把門檻設在介面上而已。
Topkee 的看法:防護要落在「客戶端不持憑據」這條鏈上
對香港酒店、零售、旅遊業的品牌,這宗事故最值得抄下來的一句,是 Topkee 在方案文件裏的交付口徑:防護落在客戶端不持憑據、令牌短期化與作用域化、閘道強制身份注入、默認不自動執行,加上權限清單與操作記錄這條鏈上。這句話可以逐項對照,不是空話。
在架構層,Topkee 的 APP 與 Web 應用開發讓應用與 Agent 共用後台,接口只做一次,客戶端與 Agent 走同一套服務端接口,不各自直連資料源;企業系統整合接入 CRM、ERP、電商與雲服務時,先核對接口與授權,憑證放在服務端連接器,客戶端不持有。單一登錄閘道採用 PKCE 加 service-JWT,PKCE 本來就是為無法保管 client secret 的公共客戶端(App、瀏覽器)而設,客戶端只持短期令牌,不持靜態密鑰。Apache APISIX 閘道對每個請求加密驗證、注入租戶身份後才路由,並執行按租戶的 IP 白名單。
在授權與審核層,交付依據明確為權限清單與操作記錄;APP 開發的能力清單直接包含角色權限;Agent 側默認不發生任何自動變更,所有行動處方在授權前標記為「待確認」,權限撤銷機制預先定義。對外發送與預算變更須另行授權確認,訂單變更同樣要人批准。定製 Agent 時要明確觸發方式、輸入輸出及人工確認點。簽收前驗證四項:數據所有權、SSO 作用域、IP 白名單與監控。
客戶資料由誰持有,這條問題在 TTO CDP 上有清楚答案:個人資料歸品牌方所有,保存在客戶名下的租戶,Topkee 只在客戶指示與所選服務配置範圍內處理。數據保存在客戶自己的租戶,成為唯一真實來源,客戶可以帶走原始事件數據連 schema 與可導出格式。
要說清楚的邊界:Topkee 的方案文件沒有提供安全認證、合規級別或絕對隔離的承諾。知識庫還列明幾個要寫進 SOW 的缺口,包括把源碼與依賴掃描列為上線門檻(secret scanning、SAST、依賴漏洞掃描),談定密鑰全生命週期的託管與輪換流程,簽入客戶端零密鑰的驗收條款,另外還有移動端加固與滲透測試。這些是採購時要另外談定的條款,不該假設供應商默認包在報價內。
事故之後,AI 答案會怎樣講你的品牌
這一部分屬於 ai agent 香港 團隊近年多做的另一項工作。事故之後,客戶與買家會直接問 ChatGPT 一類工具「這家公司安全嗎」「出過事故嗎」。AI 答案引用的往往是幾年前的報道,或者二手轉載的標題。品牌若沒有可以核實的事實頁與時間線,AI 只能照舊文章講。
可控的做法是把 GEO 的問題監測與情感及品牌描述分析套用到危機場景:先建立一組固定的問題清單(例如公司是否安全、事故後能否合作、有哪些公開資料可以核實),固定引擎與語言,用同一採樣節奏做基線;再逐條讀答案,核對是否提及品牌、描述是否準確、情感傾向如何、引用了誰。找出事實性誤述之後,補上可核驗的事實與時間線,然後在同條件下複測。要留意口徑:AI 答案的樣本來自約定 API 環境,不等於每位用戶在消費版產品看到的結果;沒有提及也不等於負面。
下一步:把三條問題變成一份驗收清單
如果你這個季度要決定 Agent 或客戶 App 是否上線,可以先把上面三條問題改寫成驗收條款,交給供應商書面回覆,再對照方案書。想看具體的交付形態,可以參考 TTO Funnel Tuning Agent 這類以數據接入為起點的 Agent 方案,以及 YME Chat Agent 這種對接客戶對話的前台應用;兩者都涉及客戶資料流入系統,正好用來測試供應商怎樣回答憑證與權限的問題。要把多來源客戶資料先整理成單一客戶檔案,可以看 統一數據標準 的做法。
下季值得留意咩
我的建議是一條順序,不是一張購物清單。先做一份憑證清單:客戶端、服務端連接器、Agent 工具各持甚麼憑證,長幾多、開得幾大。再做一份動作清單:哪些寫入要人手批准,批准記錄存在哪裏。這兩份文件喺手,跟供應商談價錢就有底。
值得留意兩件事。第一,掃描工具已經便宜到研究員個人可以跑,靠「冇人會睇二進位檔」假設搵食的項目會陸續被翻出來,所以把密鑰掃描寫進上線門檻,比事後補救便宜。第二,安全事件的公關已延伸到 AI 答案:客人和買家會直接問 AI「呢間安全嗎」,而 AI 引用的是舊報道。下一季做 Agent 之前,順手把品牌的事實頁與時間線整理好,比事故後臨時補寫從容得多。
常見問題
Wyndham 這次洩露了甚麼資料?
根據 TechCrunch 報道,涉事憑證可以讀取客戶姓名、電郵地址與 Wyndham 會員號碼,資料庫亦存放客戶登入用的 JWT,以及公司檔案與文件。資料庫有數以百萬計的紀錄,但研究員無法確定實際外洩的客戶紀錄數目。
把密碼寫進 App 的原始碼,為甚麼這麼危險?
App 一旦公開發佈,程式碼就等於公開文件。任何人下載後反編譯,都可以抽出裏面的密碼,再拿去存取對應的伺服器或資料庫。這個密碼不會過期,也不會有登入紀錄顯示異常,因為對系統來說那是合法憑證。
做 AI Agent 時,怎樣才算有授權邊界?
三個條件:客戶端不持有可以直連資料庫的憑證;令牌短期有效並限定作用域;修改類動作預設不自動執行,需要人工批准才發生。再加上供應商交付的權限清單與操作記錄,邊界才算可以被驗收。
ChatGPT 算 AI agent 嗎?
ChatGPT 這類對話產品的底層是大型語言模型,模型本身只會生成文字。當系統給模型配上工具、記憶與執行權限,讓它自行決定步驟並付諸行動,才符合 AI agent 的定義。分界線在於它能不能動手改動外部系統。
香港品牌要怎樣查 AI 答案有沒有誤述自己?
建立一組固定的危機相關問題,固定引擎與語言做基線,逐條讀答案核對提及情況、描述準確性、情感傾向與引用來源;找出誤述後補上可核實的事實頁,再在同條件下複測。AI 答案樣本不等於每位用戶看到的結果,這點在匯報時要講清楚。
Sources
- Zack Whittaker, "Hotel giant Wyndham exposed customer data after app security lapse", TechCrunch, 2026-11-10. https://techcrunch.com/2026/11/09/hotel-giant-wyndham-exposed-customer-data-after-app-security-lapse/
- "What Is AI Agent Development?", IBM Think. https://www.ibm.com/think/topics/ai-agent-development
- "What are AI agents? Definition, examples, and types", Google Cloud. https://cloud.google.com/discover/what-are-ai-agents