
AI agent 接入 ERP 前:權限、身分與留痕怎樣管
上個月,一位做專業服務的客戶拿著三份雲端 SaaS 的試用單問我們:既然 agent 可以幫他查庫存、回覆查詢、開報價單,為什麼內部還是卡住不肯開權限?我陪他走了一次 IT 部門的審批,答案很直接。沒人說得出這個 agent 用甚麼身分登入、做過甚麼、出事時誰負責。這條路要通,ai agent development 就不能只做接通,要把權限與身分當成設計的第一格。
重點摘要
- 三家資安公司今年先後出手買「agent 存取治理」能力,這已是企業真實的採購項目,不是實驗室題目。
- 財富 500 強企業內部的非人類身分在半年內成長近 500%,權限清單的膨脹速度遠快過人手審核。
- 併購買的是可見度與撤銷能力,即認得 agent 身分、看得到它去過哪裡、隨時可以收回。
- 企業接入前要準備四件事:審批、短時效憑證、按租戶的範圍與留痕。
- 判斷一個方案夠不夠,可以照文末的驗收表逐項問,不用靠供應商的口頭保證。
買方在買甚麼:三宗交易讀出的同一個需求
TechCrunch 報道,Palo Alto Networks 正洽談收購 Clutch Security,一間做 AI agent 存取企業系統保安的初創。單看這宗交易,你會以為是又一宗資安併購;把鏡頭拉遠,畫面清楚得多。
Cyera 在 2026 年 11 月的報道之前,已宣佈完成對 Oasis Security 的收購。Oasis Security 成立於 2022 年,做的是非人類身分(non-human identity)管理,即 API key、服務帳戶、OAuth 憑證這一類不是「人」的身分。Cyera 在公告裡寫得很白:財富 500 強企業內部的非人類身分在半年內成長近 500%,是最快增長的身分類型;而 agent 以機器速度運作、拿的是有效憑證,根本不需要被「入侵」就能造成破壞。
Calcalist 在同年報道,Cisco 完成收購 Astrix Security。Astrix 成立於 2021 年,同樣做非人類身分的可見度與過權限清理。Cisco 安全業務高級副總裁 Peter Bailey 在公告中的說法是:目前僅約 24% 的組織能對 agent 活動實施有效的護欄與即時監控。
三宗交易、三間不同買家、同一個缺口。這三家公司賣的是「agent 憑甚麼可以碰你的系統」,而不是 agent 本身。對準備把 ai 代理 接入 CRM 或 ERP 的企業來說,這是一個很實用的訊號:你未來要買的,除了模型與工作流,還有一層身分治理。
為何 agent 的權限特別難管
人手開權限,有社會壓力。同事知道誰批了甚麼,出錯會被人記住。agent 沒有這層壓力。Cyera 公告的講法是,你無法威脅一個 agent、起訴一個 API、紀律處分一個工作負載;一旦自治系統拿到權限,它就會不斷動作。
第二個難處是時間。半年前批准的權限,今天未必仍然合理。人員調動、系統改版、供應商更換,都可能令原本正確的授權變成過權。Cyera 在公告裡的原文寫法是,這種信任(trust)要在每次動作之前重新評估一次(evaluated fresh before every action),而不是設定一次、之後不理。
第三個難處是規模。非人類身分增長近 500% 的意思是,你手上的憑證清單在半年內幾乎翻了五倍。要靠人手維護這份清單,等於每個月都要重新盤點一次,還要記得哪些過期、哪些屬於已離職同事建立的整合。Astrix 一類產品賣的第一件事因此是「可見度」,而不是「防禦」:你看不到的身分,談不上管。
把 agent 接入 ERP 的四個控制點
回到那位客戶的審批會。與其討論「開不開」,不如把問題拆成四格,每格都要有答案,缺一格就停在試用階段。
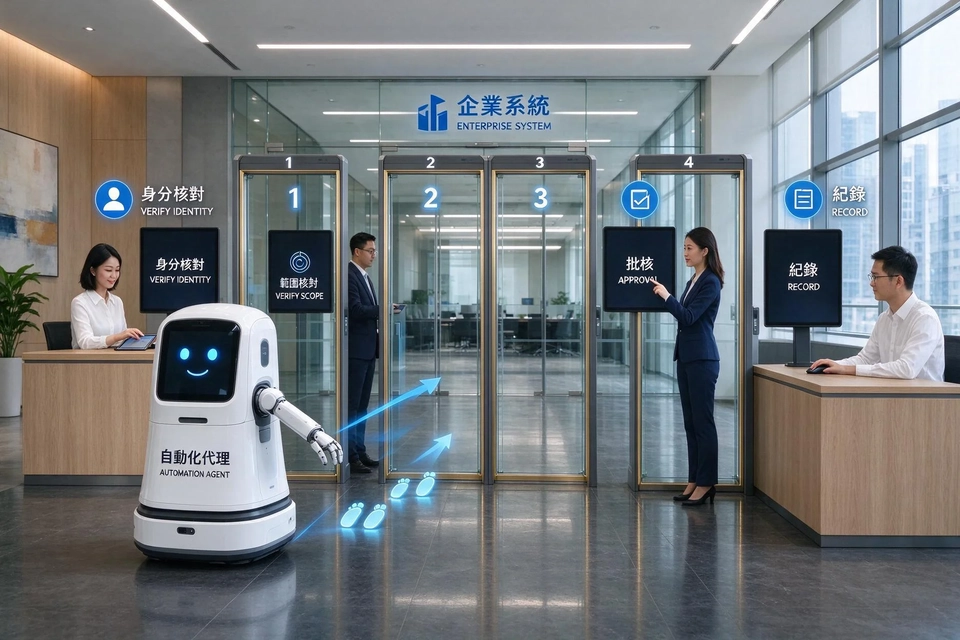
第一格是身分。agent 用甚麼身分登入 ERP?是共用帳戶、服務帳戶,還是每次都換的短期憑證?共用帳戶最省事,也最難追責,因為日誌上分不出是同事還是 agent 做的那一筆。企業應該要求一個 agent 一個身分,並且憑證有期限。
第二格是範圍。agent 能讀哪些表、寫哪些欄位?「可以存取 ERP」這種講法沒有意義,真正要寫進合約的是:哪些模組、唯讀還是可寫、寫入前是否需人手確認。CRM 與 ERP 的情況尤其明顯。讀取報價歷史風險有限,改動付款條件或庫存數量就要另一套審批。
第三格是審批。哪些動作可以由 agent 自動執行,哪些必須等人批?一個實用的分法是按「可否逆轉」來分。發送內部通知、生成草稿可以自動執行;改單價、下採購單、改供應商資料,一律待人批。
第四格是留痕。每一次動作要留下甚麼?最低限度是時間、身分、動作、對象與數據依據。沒有這一格,前面三格都無法在事後驗證,審計時也無從交代。
這四格加起來,比任何一份安全認證清單都更具有操作性,因為它們直接對應到你交給 IT 的那份接入申請。
一個具體例子:報價單寫入 ERP
假設一家做工程顧問的公司,想讓 agent 在接到查詢後自動生成報價草稿並寫入 ERP 的報價模組。按上面的四格拆開:
- 身分:為這個 agent 建立專屬服務身分,憑證有效期以天計,不用行政同事的帳戶。
- 範圍:只准寫入報價模組的草稿狀態,不准改動已發出的報價,不准讀取薪酬相關欄位。
- 審批:草稿生成自動,狀態由「草稿」轉為「已發出」必須由銷售主管在系統內批准。
- 留痕:每次寫入記錄觸發的查詢編號、讀取的產品價格表版本與生成時間。
這個例子沒有用到任何新技術,卻把「agent 會亂改單」這個最常見的擔憂處理掉了。這也是 erp 系統 整合 項目最容易被忽略的一段:多數人把心力放在欄位對接,卻沒有同時交付權限設計,結果系統接通了,流程還是走不動。
企業導入 AI agent 時如何控管代理可存取的系統權限與身分
這一節回應搜尋結果裡最明顯的空白。我們看過 SERP 第一頁,幾乎全是「怎樣開發 agent」的教學,講 Python、課程與框架入門,沒有一篇講企業端怎樣控管 agent 的權限與身分。以下是一份可以帶進內部會議的驗收清單。
| 檢查項 | 要問的問題 | 合格的答案長甚麼樣 |
|---|---|---|
| 身分來源 | agent 用誰的身分登入? | 每個 agent 一個專屬身分,可獨立停用 |
| 憑證時效 | 憑證多長時間有效? | 短期憑證並自動輪換,不用長期 API key |
| 存取範圍 | 能讀寫哪些模組與欄位? | 逐模組、逐欄位列明,預設唯讀 |
| 審批關卡 | 哪些動作要人手批? | 不可逆或涉及金額的動作全部待批 |
| 留痕內容 | 事後能查到甚麼? | 時間、身分、動作、對象、數據依據 |
| 撤銷方式 | 出事時多快能停? | 單一身分即可停用,不需改整組設定 |
| 資料歸屬 | 資料最後留在哪裡? | 留在企業自己的租戶,可匯出、可帶走 |
光看表格不容易有感覺,用一個場景走一次就清楚。一家貿易公司想讓 agent 每天自動讀取客戶的未結訂單,並在催收前生成提醒草稿。第一步,IT 先問 agent 用誰的身分登入:答案是為它建一個專屬服務身分,而不是借用業務同事的帳戶,出事時可以單獨停用。第二步問憑證多長壽:原本的整合用的是長期 API key,現在改成短期憑證並自動輪換。第三步問範圍:只准讀訂單模組與客戶名稱欄位,不准讀取信用額度與聯絡人電話。第四步問審批:提醒草稿可以自動生成,但發送前一律由業務主管批准。第五步問留痕:每次讀取記錄訂單編號、讀取時間與生成草稿的版本。第六步問撤銷:停用那個服務身分,整個流程就停,不必改動其他設定。最後問資料歸屬:訂單與草稿留在公司自己的租戶,合約結束時可以匯出。
走完這一輪,多數企業會在「憑證時效」與「撤銷方式」兩格卡住,因為現有系統的服務帳戶本來就是長期有效、由 IT 集中管理。舊架構沒有想過會有 agent 這種使用者,這不是誰的錯。規模也在推高難度:財富 500 強企業內部的非人類身分在半年內成長近 500%,清單膨脹得快過人手審核;而僅約 24% 的組織能對 agent 活動實施有效的護欄與即時監控,其餘的組織等於在沒有完整監控的情況下放開權限。
這張表不保證安全。它只是讓你知道自己暴露在哪裡,以及出事時能不能止血。市場上的併購講的是能力,不是認證;同樣地,企業內部的驗收應該問「能不能做到」,而不是「有沒有買某個牌子」。
Topkee 的觀點:把權限收窄寫進交付結構
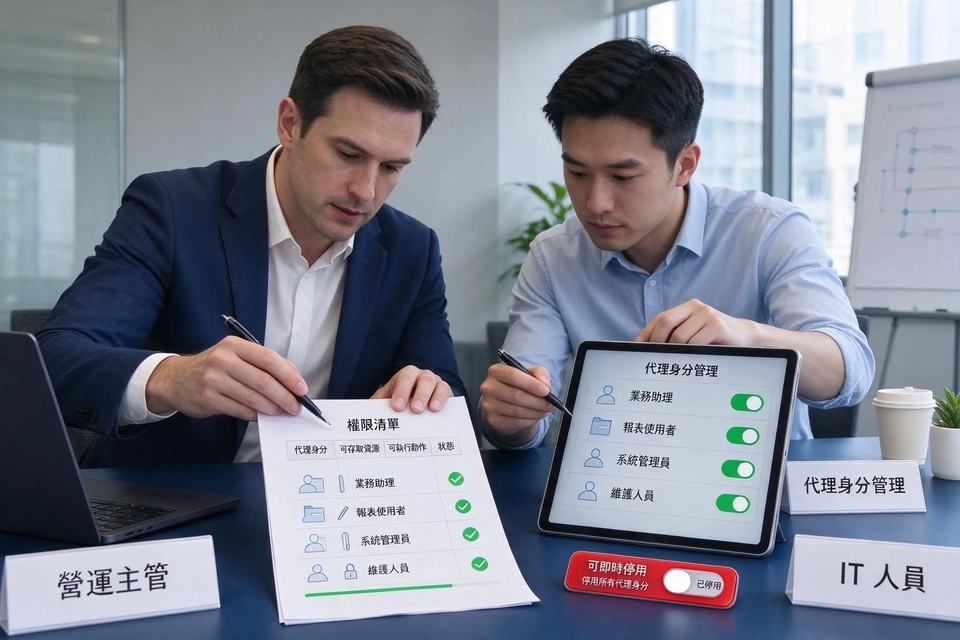
在我們的交付方法裡,agent 可存取的範圍由幾個互相扣住的機制決定。租戶隔離把每個客戶的帳戶、資料與服務與其他客戶徹底分開,以最小權限、加密憑證存儲與短時效授權令牌層層設防。單點登入網關以 PKCE 加服務級 JWT 運作,一次登入只進入已訂閱的服務,未訂閱的服務從一開始就不在 agent 的請求路徑上。網關按租戶校驗請求,注入專屬租戶身份再路由,並按租戶強制 IP 白名單。
在這之上,人工決策與執行記錄機制把重要業務動作交給 Approvals 批准或拒絕,運行記錄、任務清單與證據關聯可以追溯「做了什麼、依據什麼」。部署實例使用短期租戶 JWT 並自動刷新,減少長期 API key 在運行環境暴露;文件寫入由白名單守衛檢查路徑,交付成果與過程文件分開存放。數據所有權則寫在合約裡:帳戶、資料與優化歷史歸客戶所有,沉澱在客戶自己的租戶,合作終止後可按權限保留或匯出。
這些是機制組合,不是安全認證、合規級別或絕對隔離的承諾。權限範圍與真實效果要逐場景驗收,這也是我們在接入前會先做系統審計與藍圖的原因。對於把 agent 接進 CRM 或 ERP 的企業,這套做法最實際的地方,是把「誰批准、做過甚麼、資料歸誰」變成可以逐項檢查的交付物。
下一步:先做一次權限盤點,再談接入
如果你正準備讓 agent 碰 ERP 或 CRM,下一個動作是把現有的服務帳戶與整合清單拉出來,逐個標上「誰在用、能碰甚麼、幾時失效」。這份清單會直接決定你的接入範圍,也會告訴你哪幾個帳戶應該優先改成短期憑證。
盤點完成後,用兩個條件判斷要不要往前走、還是先停。條件一:如果清單顯示組織已在 agent 活動上做到有效的護欄與即時監控,具備繼續接入的基礎——但現實是僅約 24% 的組織做得到,多數企業的答案會落在 24% 之外那一邊。條件二:如果盤點發現非人類身分在半年內成長近 500%、而你手上的清單與監控追不上這個速度,就先補齊可見度與撤銷手段,再談接入,否則每多接一個系統,就多一份沒人看得住的憑證。
技術面上的整合可以參考 ai agent development 這個服務頁。若你想先看同類 ai 代理 項目怎樣落地,也可以對照其他行業的案例。商機與線索怎樣被追蹤、怎樣接到後台,可以看 商機跟蹤;若客服與外呼是第一個接入點,Voice Agent 的設計思路值得一併看,因為電話那一端的身分與留痕,往往比系統登入更難管。
常見問題
agent 用共用帳戶登入,真的那麼危險嗎?
危險的地方在於出事之後無法分辨責任,而不是它一定會做壞事。日誌上同一個帳戶既有人也有 agent,你無法說明某一筆改動是誰做的,也就無法在審計時交代。分開身分是最低成本的補救。
四個控制點要全部做到才能上線嗎?
可以分批,但順序有講究。身分與留痕應該先做,因為沒有這兩樣,其他控制點的效果事後無法驗證;範圍與審批可以在試行階段逐步收緊。反過來先做審批、後補留痕,等於開了一條沒有紀錄的通道。
為什麼現在才談 agent 權限治理?
規模到了臨界點。財富 500 強企業內部的非人類身分在半年內成長近 500%,而僅約 24% 的組織能對 agent 活動實施有效護欄與即時監控。身分數量翻幾倍、監控能力卻沒有同步,缺口自然被放大到值得用併購買回來。
中小企沒有資安團隊,怎樣做?
先從清單做起。把現有的 SaaS 整合與服務帳戶列出來,標明用途與到期日,再對照上文的驗收表填一次。這份清單不需要工具,一張表就夠;有了它,你才有條件跟供應商談具體範圍。
這類併購會影響 agent 的價格嗎?
短期看不到直接影響。併購買的是治理能力,而接入成本更多取決於整合範圍與審批設計:接幾個系統、要開幾個審批關卡、留痕要做到多細,價錢的差別主要落在這裡。真正會改變成本結構的,是企業把權限要求寫進採購條件之後,供應商要為此多做的工作。
Sources
- Palo Alto Networks in talks to buy AI agent security startup Clutch for $500M — TechCrunch, 2026-11-06. https://techcrunch.com/2026/11/05/palo-alto-networks-in-talks-to-buy-ai-agent-security-startup-clutch-for-500m/
- Cyera Completes Acquisition of Oasis Security — Cyera, 2026-09-03. https://www.cyera.com/press-releases/cyera-completes-acquisition-of-oasis-security
- Cisco acquires AI security startup Astrix for $400 million — Calcalist (CTech), 2026-05-04. https://www.calcalistech.com/ctechnews/article/dy5obf581
